


先回答标题:三个"查不到"是同一个病——记录之间没有共同的主键,也没有统一的时序。终端知道你复制了文件,网关知道有人外发了 3MB 数据,服务器知道某账号凌晨登录过,但这三条指不到同一个人、同一份东西、同一个时刻。
证据链不是"找证据",是"让证据天生能对上"——从内容产生到离开,每一跳都有记录,任意两跳能相互印证。
一、先把"闭合"定义清楚:人、时、物、径
人:账号能唯一指回自然人,不存在共享与代登录。
时:全域同一时间基准,顺序不靠肉眼判断。
物:标识落在内容本身,改名、压缩、另存都不失效。
径:从产生到离开的每一跳都在,包括中间那些"看起来无害"的环节。
四项缺一项,链条就是断的。而现实中,断得最多的不是"物",是"径"。
二、三个"查不到"的真实成因
1. 查不到人:不是没有账号,是账号不指向人
一个部门共用 sales01,一个外包用驻场机的本地管理员,一个领导让助理代登录。这三种情况下,日志再全也指不到人,因为日志记的是账号。
2. 查不到时间:不是没有时间,是时间不可比
终端时钟慢四分钟,网关时钟快两分钟,两者一撞,"先拷贝后外发"就变成了"先外发后拷贝"。顺序错了,责任就错了。
3. 查不到路径:只记了终点,没记中转
真实的泄密路径往往是:系统导出 → 压缩加密 → 改名 → 微信文件传输助手 → 手机。压缩、改名、跨端转发三个动作分别落在三个日志里,默认没有任何字段把它们串起来。
三、闭合证据链的四个技术动作
1. 统一主键:用内容指纹,不用文件名
文件一改名,基于路径的索引全断。把 SHA-256 一类的内容指纹作为主键,再叠加相似度比对,才能覆盖"改几个字再发出去"这种最常见的规避手法。
2. 统一时序:同源时钟加单调序列
全域接同一 NTP 源,偏差压到 1 秒内;每台终端的事件带本地单调序号,断网也不乱序。
3. 双向印证:终端与网关对撞
终端日志回答"谁动了它",网关日志回答"它去了哪"。两边都有的部分才叫证据,只有一边的叫线索。
4. 存证:让记录删不掉、改了能发现
哈希链式只追加存储,任何一条被改动,后续全部校验失败。这一条决定了证据在事后是否还站得住。
四、一次合格的回溯,应该长这样
拿到"某竞品出现了我们的报价表"这条线索,理想的回溯是:由外发内容反算指纹 → 匹配内网同指纹与高相似度文件 → 锁定曾接触的账号 → 拉取这些人的剪贴板、打印、截图、IM 外发、U 盘写入记录 → 按时间排序 → 找到同时含"压缩+改名+外发"的序列 → 落到具体终端与登录时段。
全程不需要访谈、不需要猜。做不到,说明前面四个动作里至少缺了两个。
五、域智盾怎么把这条链接上
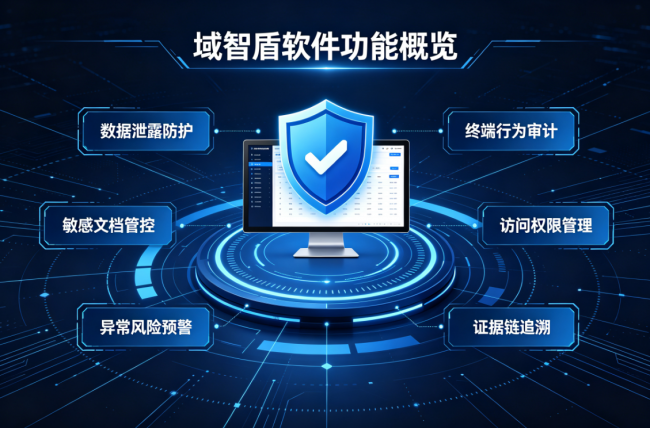
域智盾是一套企业级终端数据安全管控平台,由文件加密、终端安全、上网行为审计、网络准入四套系统组成,终端上的文件操作与外发行为都在它的记录范围内——对着人、时、物、径,它各接一段。
接"人"。文件的新建、修改、拷贝、打印、外发全程记录操作账号、时间、文件名、操作类型、操作结果,异常行为可直接定位到操作人与设备;人员调岗、离职时账号一键禁用、权限批量回收,并可回溯其在岗全周期的文档操作记录——账号始终指得到人。
接"物"。文档水印就是"物"的身份证:文字水印可含用户名、部门、IP、计算机名、时间戳;点阵隐形水印肉眼不可见,文档被拍照、截图之后仍可解析溯源;二维码水印扫码即调取溯源信息。再加上落地水印、移动复制水印、发送水印、打印水印,文档每经过一个环节就被重新"盖章"一次,改名、换格式都剥不掉。
接"径"。先让合法出口自己留痕:外发文件须提交解密申请,审批通过才能解密导出——每一次正常交付都自带一条审批记录。
存证。全部日志加密存储、不可篡改,水印触发日志同步留存,满足《数据安全法》与等级保护的审计核查要求。事后凭一份行为日志加一个水印编号,就能把整条链走通。
六、把"能不能查出来"变成可测量的指标
每季度做一次回溯演练:随机抽一份三个月前的涉密文档,不问过程,只问三个数。
第一个数:定位到人用了多久。 目标 2 小时内。第二个数:还原完整路径用了多久。 目标 24 小时内。第三个数:这条路径上有几跳是"推测"出来的。目标是零——凡需推测,就是链条还缺环。
演练比检查有用:检查看的是配置,演练看的是结果。
七、三个常见误区
误区一:日志越多越好。没有主键的日志越多,排查越慢。误区二:上了水印就等于能溯源。水印只有加上"编号可反查"才有意义。误区三:事后买取证工具就行。取证工具能读数据,读不出没被记录的行为。
一句话结论:证据链的强弱,不取决于事后查得多努力,而取决于事前有没有让每条记录都带上同一个"身份证"。
【编辑:小英】
免责声明:本文为企业宣传商业资讯,仅供用户参考,如用户将之作为消费行为参考,凤凰网敬告用户需审慎决定。



