

企业文件防泄密方案教给你,筑牢企业安全防线!
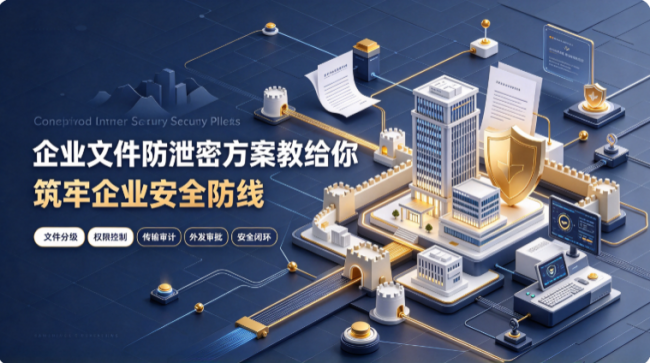
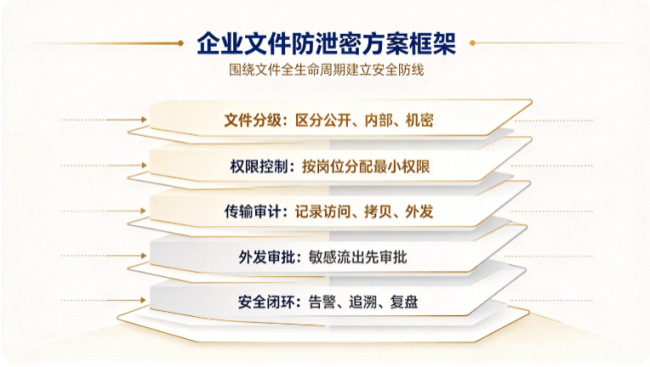
企业文件防泄密真正有效的做法,是围绕端口、屏幕、网络、软件、终端资产五个方向,同时布设分级策略,并按风险等级为终端设定不同管控强度。
五项并行,配合全盘水印留痕,才能让文件既可正常流转,又带不走、传不出、可追溯。
域智盾的数据防泄密能力是这套思路的一个完整样本。
域智盾软件采用完全本地私有化部署模式,业务相关数据存储在用户服务器,客户端仅留存必要临时缓存,不大量占用客户端磁盘空间,对终端性能影响较低
Q1:企业文件到底是从哪儿漏出去的?
行业调研显示,内部人员因素在数据泄露事件中的占比已升至约 34%,而泄露事件从发生到被发现平均需要 147 天。 这个数字说明,不是没有泄露,而是泄露了很久都没人知道。
真正的漏点通常有五类:物理接口(U 盘、刻录、打印、蓝牙、Wi‑Fi 中转)、屏幕(截屏、录屏、共享、手机拍屏)、网络(私人网盘、邮箱、热点)、软件(未授权传输工具、虚拟机隔离环境)、资产失控(涉密文件被随意分发到不该持有的终端)。多数企业只堵住其中一两类,剩下的就是别人的通道。
Q2:物理接口怎么管,才不会影响正常办公?
关键在于 “分级” 而不是 “全禁”。
端口管控覆盖 USB、串口、光驱、蓝牙、打印、Wi‑Fi 等接口,对每个接口做 “读写” 与传输控制。
实操上按岗位配置:研发、财务等涉密岗位设为禁止写入,只能读取经授权设备;行政、市场岗位开放经审批的打印权限;外设接入走申请与临时放行,到期自动回收。
只封不放的方案一定会被绕过。业务部门拿不到授权通道,就会想办法用没被管控的设备或通道替代。分级管控加上审批通道,才是可持续的做法。
Q3:员工截屏、录屏,甚至用手机拍屏,怎么防?
这是文件加密最难覆盖的一环,因为图像不受文件加密约束。对应手段分两层。
第一层是截屏与水印策略管理。
系统对共享、截屏、录屏等行为做策略管控,涉密窗口的截图可按策略失效或留痕;同时在屏幕上叠加水印,水印携带员工姓名、终端标识、时间等信息。
即便有人用手机拍屏,水印也会随着画面被一起拍下。
第二层是全盘水印。
屏幕水印保护的是 “屏幕上显示的”,而文件被打开、导出、分发到不同终端的全过程同样需要标识。
全盘水印把归属信息写入显示层与文档呈现层,无论通过哪种方式打开阅读,标识都在。
事后一旦资料外流,凭水印即可定位到具体人与时间点,这是追责的证据起点。
Q4:网盘、邮箱、私接热点这些网络通道怎么收口?
管控点有两个:出口与访问范围。域智盾的网络管控包含三块:
高危端口使用管控,封堵常被用来绕开策略的传输端口;禁止访问指定网站,把私人网盘、陌生邮箱等纳入拦截清单;非可信网络访问管控,限制终端私自连接手机热点、公共无线网络。
第三项最容易被忽略,也最关键。很多泄密不是发生在公司里,而是发生在员工把笔记本带回家、连上自家网络之后。
如果终端一旦脱离内网,管控策略就自动失效,前面所有配置等于归零。
Q5:员工装个未授权工具,或者用虚拟机绕开策略,怎么办?
这是技术绕控的常见形式:虚拟机把文件带进隔离环境,本地策略感知不到;第三方工具直接把文件推送到外部地址。
对应手段是软件管控:禁止使用未授权软件,用白名单机制只放行经审核的办公、设计类程序;管控网页传输文件行为,限制通过浏览器表单、网页上传通道把文件送出去;同时对虚拟机使用做管控,防止借助虚拟环境规避终端策略。
配置原则是 “白名单为主,审批通道并行”。只封不放,员工会转向更隐蔽的方式;只放不封,等于没有管控。
Q6:怎么知道机密文件到底存在谁的电脑上?
这是很多企业缺失的一环:只做拦截,不做盘点。拦截管的是 “往外送”,盘点管的是 “已经放错了地方”。
域智盾的文件检测,依据关键信息资产(KIA)清单与 KIA 权限清单扫描终端是否持有 KIA。
管理员导入资产清单与权限基线后,系统定期扫描全网终端;一旦某台普通岗位终端上检出超出权限范围的涉密文件,后台即触发告警。
文件被越权分发、被私自留存、离职前被批量缓存,都会在这一步暴露。
五条防线的对应关系
| 泄密通道 | 典型动作 | 对应能力 | 管控要点 |
|---|---|---|---|
| 物理接口 | U 盘拷贝、刻录、打印、蓝牙与 Wi‑Fi 中转 | 端口管控(读写与传输控制) | 按岗位分级,审批通道并行 |
| 屏幕与图像 | 截屏、录屏、共享、手机拍屏 | 截屏与水印策略、全盘水印 | 水印信息可定位责任人 |
| 网络外发 | 网盘上传、邮箱外发、热点中转 | 高危端口管控、网站黑名单、非可信网络管控 | 离网不失策 |
| 软件绕控 | 未授权工具、虚拟机隔离外传 | 软件白名单、网页传输管控、虚拟机管控 | 白名单加审批 |
| 资产失控 | 涉密文件越权分发、私自留存 | KIA 清单与权限清单扫描 | 定期巡检、告警介入 |
Q7:常见问题(FAQ)
只做端口管控,够不够?
不够。端口只是五条通道之一,网盘外发、截屏拍屏、虚拟机绕控都不经过端口。缺任何一条,缺口就在那里。
策略配这么严,员工会不会抵触?
抵触多半来自 “不知道被管什么”。公开策略范围、说明管理目的、保留例外审批通道,是降低抵触最有效的方式。分级配置比一刀切更容易被接受。
截屏和水印会不会影响正常办公?
可按文件与程序范围设置。内部办公系统之间正常使用不受影响,仅在涉密窗口触发管控;水印的位置、透明度、内容均可配置,不影响文件可读性。
KIA 扫描会不会误报?
可以通过持续优化关键词与文件特征库、把业务必需的分发文件加入白名单来降低误告警。首次扫描建议只观察不处置,校准基线后再启用告警。
中小企业需要全配吗?
可以分阶段:先上端口管控加网络管控,把最直观的两条通道堵住;再上软件管控与截屏水印;最后通过 KIA 扫描做资产盘点。能力按风险叠加,比一次性全量开启更容易落地。
技术手段能彻底杜绝泄密吗?
不能。技术负责堵通道、留痕迹,制度负责定边界,法律负责定后果。三者配套,外泄的成本才会真正高于收益。
结尾:
防泄密方案的落点是一句话:让文件在公司内部正常流转,让每一次带出的尝试都无处可走,让每一次已经发生的带出都留得下证据。三件事同时成立,安全防线才算真正筑起来。
责编:付
免责声明:本文为企业宣传商业资讯,仅供用户参考,如用户将之作为消费行为参考,凤凰网敬告用户需审慎决定。



